

このガイドでは、組織設定 → Roles & Permissionsページで利用できる、基本ロール、カスタムロール、グループ、製品アクセス、権限割り当てなどの制御について、Enterpriseの管理者および委任されたロール管理者向けに説明します。
概要
Perplexity Enterpriseは、ロールベースのアクセス制御を使用して、組織のメンバーが実行できる操作を管理します。管理者は次のことができます。
基本ロールとカスタムロールの管理 — 各ロールに付与された権限を確認し、編集します。
メンバーとグループの割り当て — 個人またはチーム全体に同じ権限を付与します。
管理業務の委任 — 完全な管理者アクセス権を付与せずに、特定の管理業務へのアクセス権を付与します。
製品アクセスの制御 — ComputerやCometなどの機能や製品を使用できる人を決定します。
権限は加算方式です。メンバーが複数のロールを持つ場合、それらのロールによって付与されるすべての権限を受け取ります。
新しいRoles & Permissionsページは、以前のPermissionsページに代わるものです。組織のアップグレードは段階的に行われています。以前のPermissionsページがまだ表示される場合、既存の設定はそのまま変更なく機能します。組織がアップグレードされると、既存のアクセス設定は自動的に引き継がれます。
利用可否について: ロールと権限は Enterprise の管理者が利用できます。カスタムロール、グループ管理、SCIM によるディレクトリグループの同期には、営業担当経由の Enterprise プランが必要です。
ご興味がある場合は、営業チームとのデモをご予約ください。
必要な条件
管理者であるか、組織管理へのアクセス権を付与するロールを持っている必要があります。
ウェブ上で組織設定 → Roles & Permissionsにアクセスできる必要があります。
カスタムロールを作成したりグループを管理したりする場合は、組織が営業担当経由の Enterprise プランを利用していること。
メモ: データ保持、Enforce シークレット Mode、AIモデルとプロバイダーの設定、監査ログ設定は、組織設定 → Data and privacyで管理します。エンタープライズ向けデータ保持および監査ログを参照してください。
制御の仕組み
基本ロール
すべての組織には、次の組み込みロールが含まれています。
Admin — 組織の完全な管理権限を提供します。
Member — 組織の全員に適用されるデフォルトのロールで、Everyoneバッジが表示されます。
組み込みロールは削除または名前の変更ができません。管理者は権限を編集し、Adminのロールを保持する人を管理できます。
重要: Adminロールの中核となるOrganizationとMembersの権限は常に有効になっており、無効にすることはできません。これらの権限にはロックアイコンが表示され、管理者が重要な制御へのアクセス権を失わないようになっています。
カスタムロール
対象のEnterpriseプランでは、管理者が特定の業務向けにカスタムロールを作成できます。例えば、カスタムロールを使用すると、完全な管理者アクセス権を付与せずに、セッションへのファイル添付や使用状況分析の表示を許可できます。
お使いのプランでカスタムロールが利用できない場合でも、組み込みロールに割り当てられた権限は編集できます。利用可否について詳しくは、Perplexityにお問い合わせください。
グループ
グループを使用すると、管理者はメンバーを1人ずつ更新する代わりに、チームにロールを割り当てることができます。権限はグループに直接紐づくのではなく、ロールに紐づきます。グループがロールに割り当てられると、そのグループのすべてのメンバーがロールの権限を受け取ります。
グループは2つの方法で管理できます。
Perplexity管理のグループ — 管理者がPerplexity内でグループを作成し、メンバーを追加・削除します。
SCIM同期グループ — ID プロバイダーからのグループが自動的に表示され、SCIMバッジが付きます。これらのグループはPerplexity上では読み取り専用であり、メンバーシップの変更はID プロバイダー側で行う必要があります。
ID プロバイダーで無効化されたユーザーは、組織から自動的に削除されます。
組織全体の制御
一部の制御は、機能が組織全体で利用可能かどうかを決定します。ロールの権限は、その機能が利用可能な場合に誰が使用できるかを決定します。
例えば、組織レベルのComputer設定はマスタースイッチです。組織でComputerが無効になっている場合、どのロールもアクセス権を付与できません。Computerが有効になっている場合、管理者はComputerロール権限を使用して、誰が使用できるかを決定できます。営業担当経由の Enterprise プランでの Plugins ベータ期間中は、Plugins and skills の下にある Plugins 行が Plugins のマスタースイッチです。この権限のないロールは、他のプラグイン権限にかかわらず Plugins を使用できません。同じ設定は、組織設定 → Plugins and skills の Access として表示されます。
公開セッションとページの共有に関する制御も組織全体の設定として残ります。これらは組織設定 → Data and privacyで管理します。
アクセス権の決定方法
メンバーが機能を利用できるようになるには、次の2つの条件が両方満たされている必要があります。
その機能が組織で有効になっている。 組織レベルの設定がマスタースイッチです。ここで機能がオフになっている場合、どのロールも有効にできません。
メンバーのロールのうち少なくとも1つがその権限を付与している。 Perplexityは、直接割り当てられたものやグループから継承したものを含め、メンバーが持つすべてのロールを確認し、組み合わせます。
まとめ: これらのロールのいずれかが権限を付与していれば、メンバーはその権限を持ちます。ロールはアクセス権を加えるだけです。あるロールが、別のロールによって付与された権限を取り除くことはありません。
手順
カスタムロールを作成する
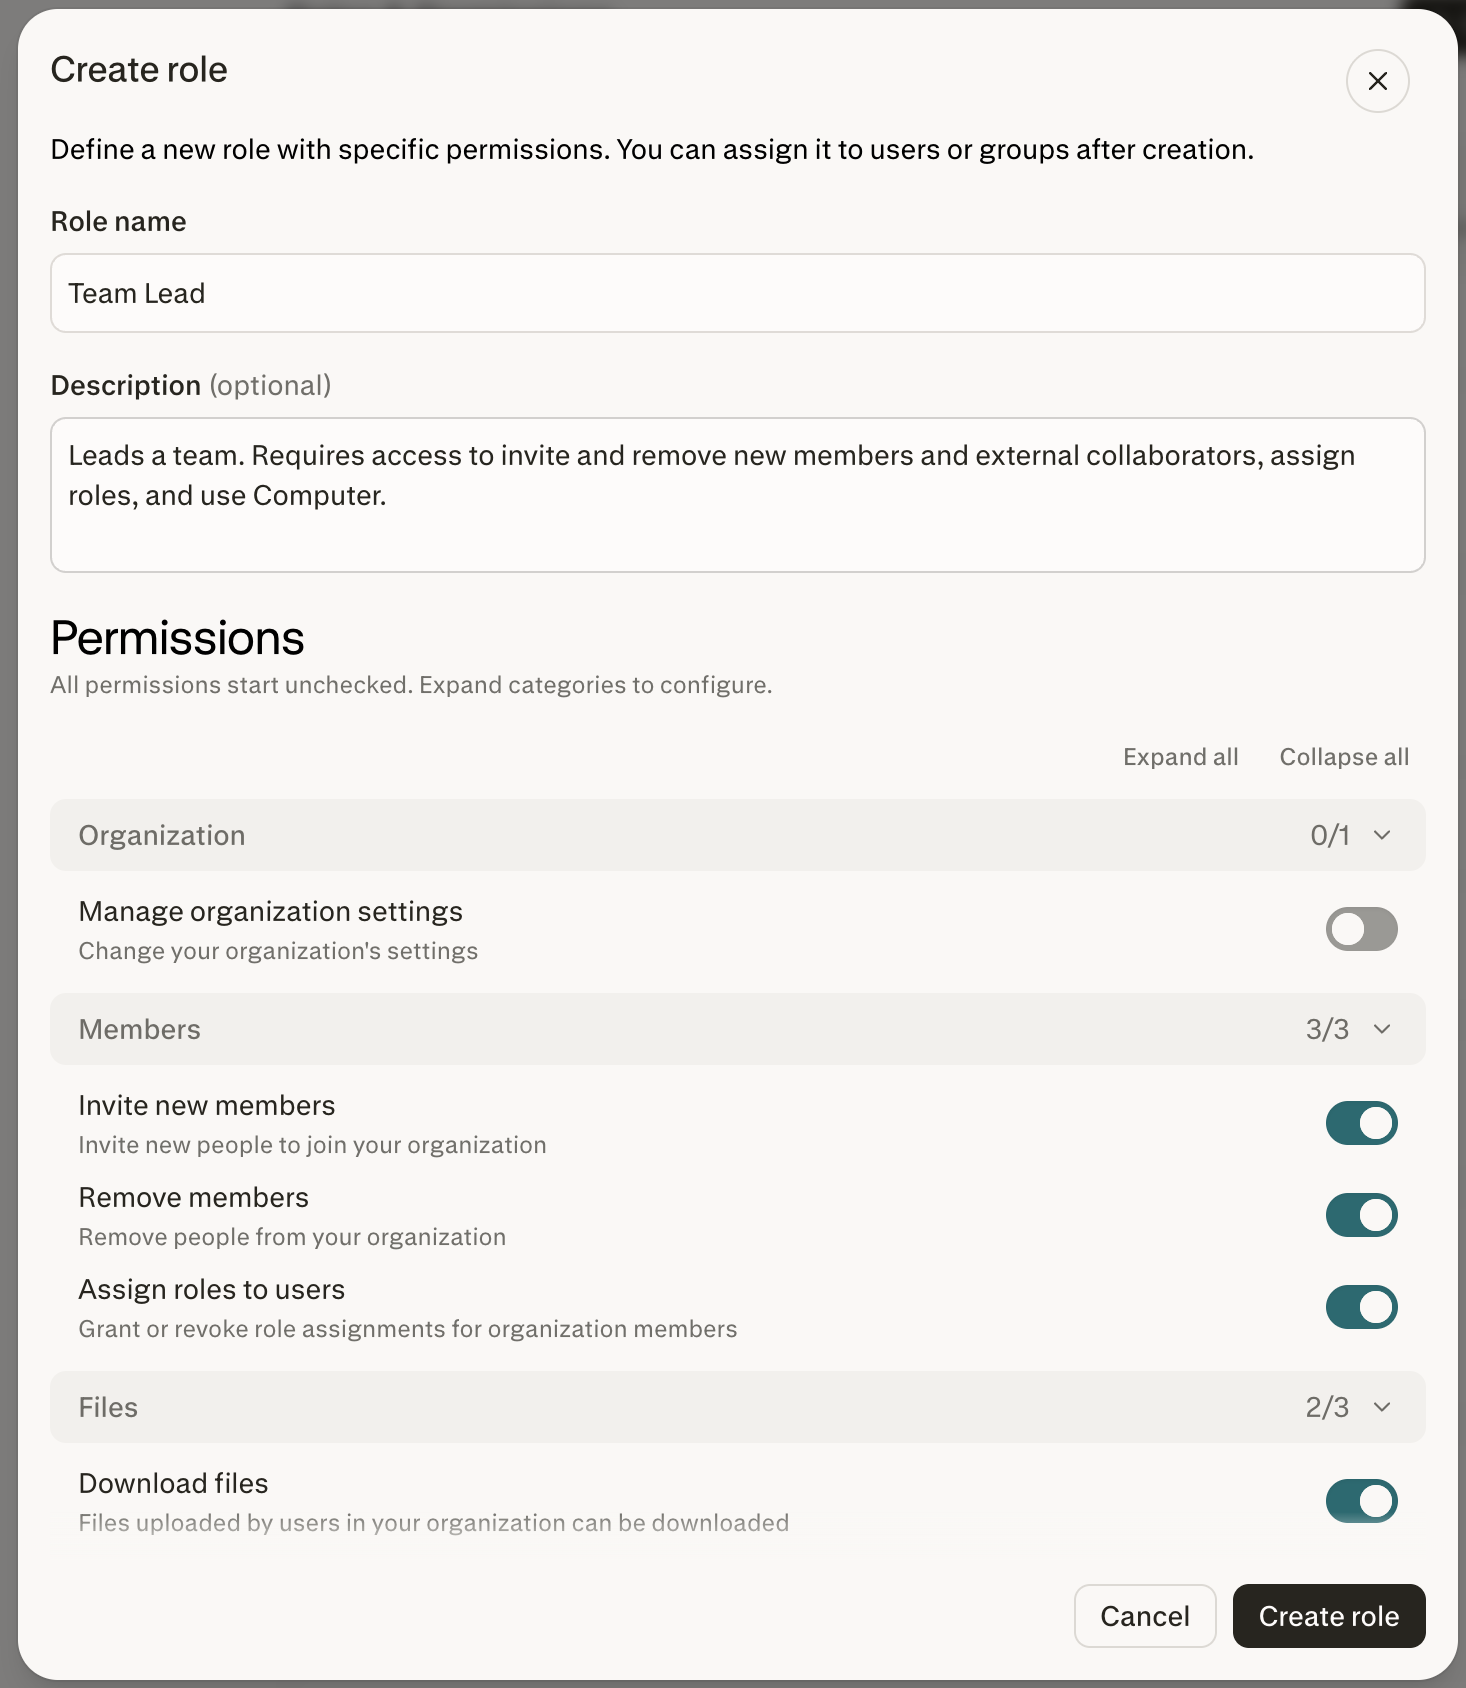
組織設定 → Roles & Permissionsに移動します。
Create roleを選択します。
ロールの名前と説明を入力します。
ロールのPermissionsタブを開きます。
付与したい権限をオンにします。
ロールのMembersタブまたはGroupsタブから、メンバーまたはグループを割り当てます。
ロールの権限に対する変更は自動的に保存されます。
ロールの権限を編集する
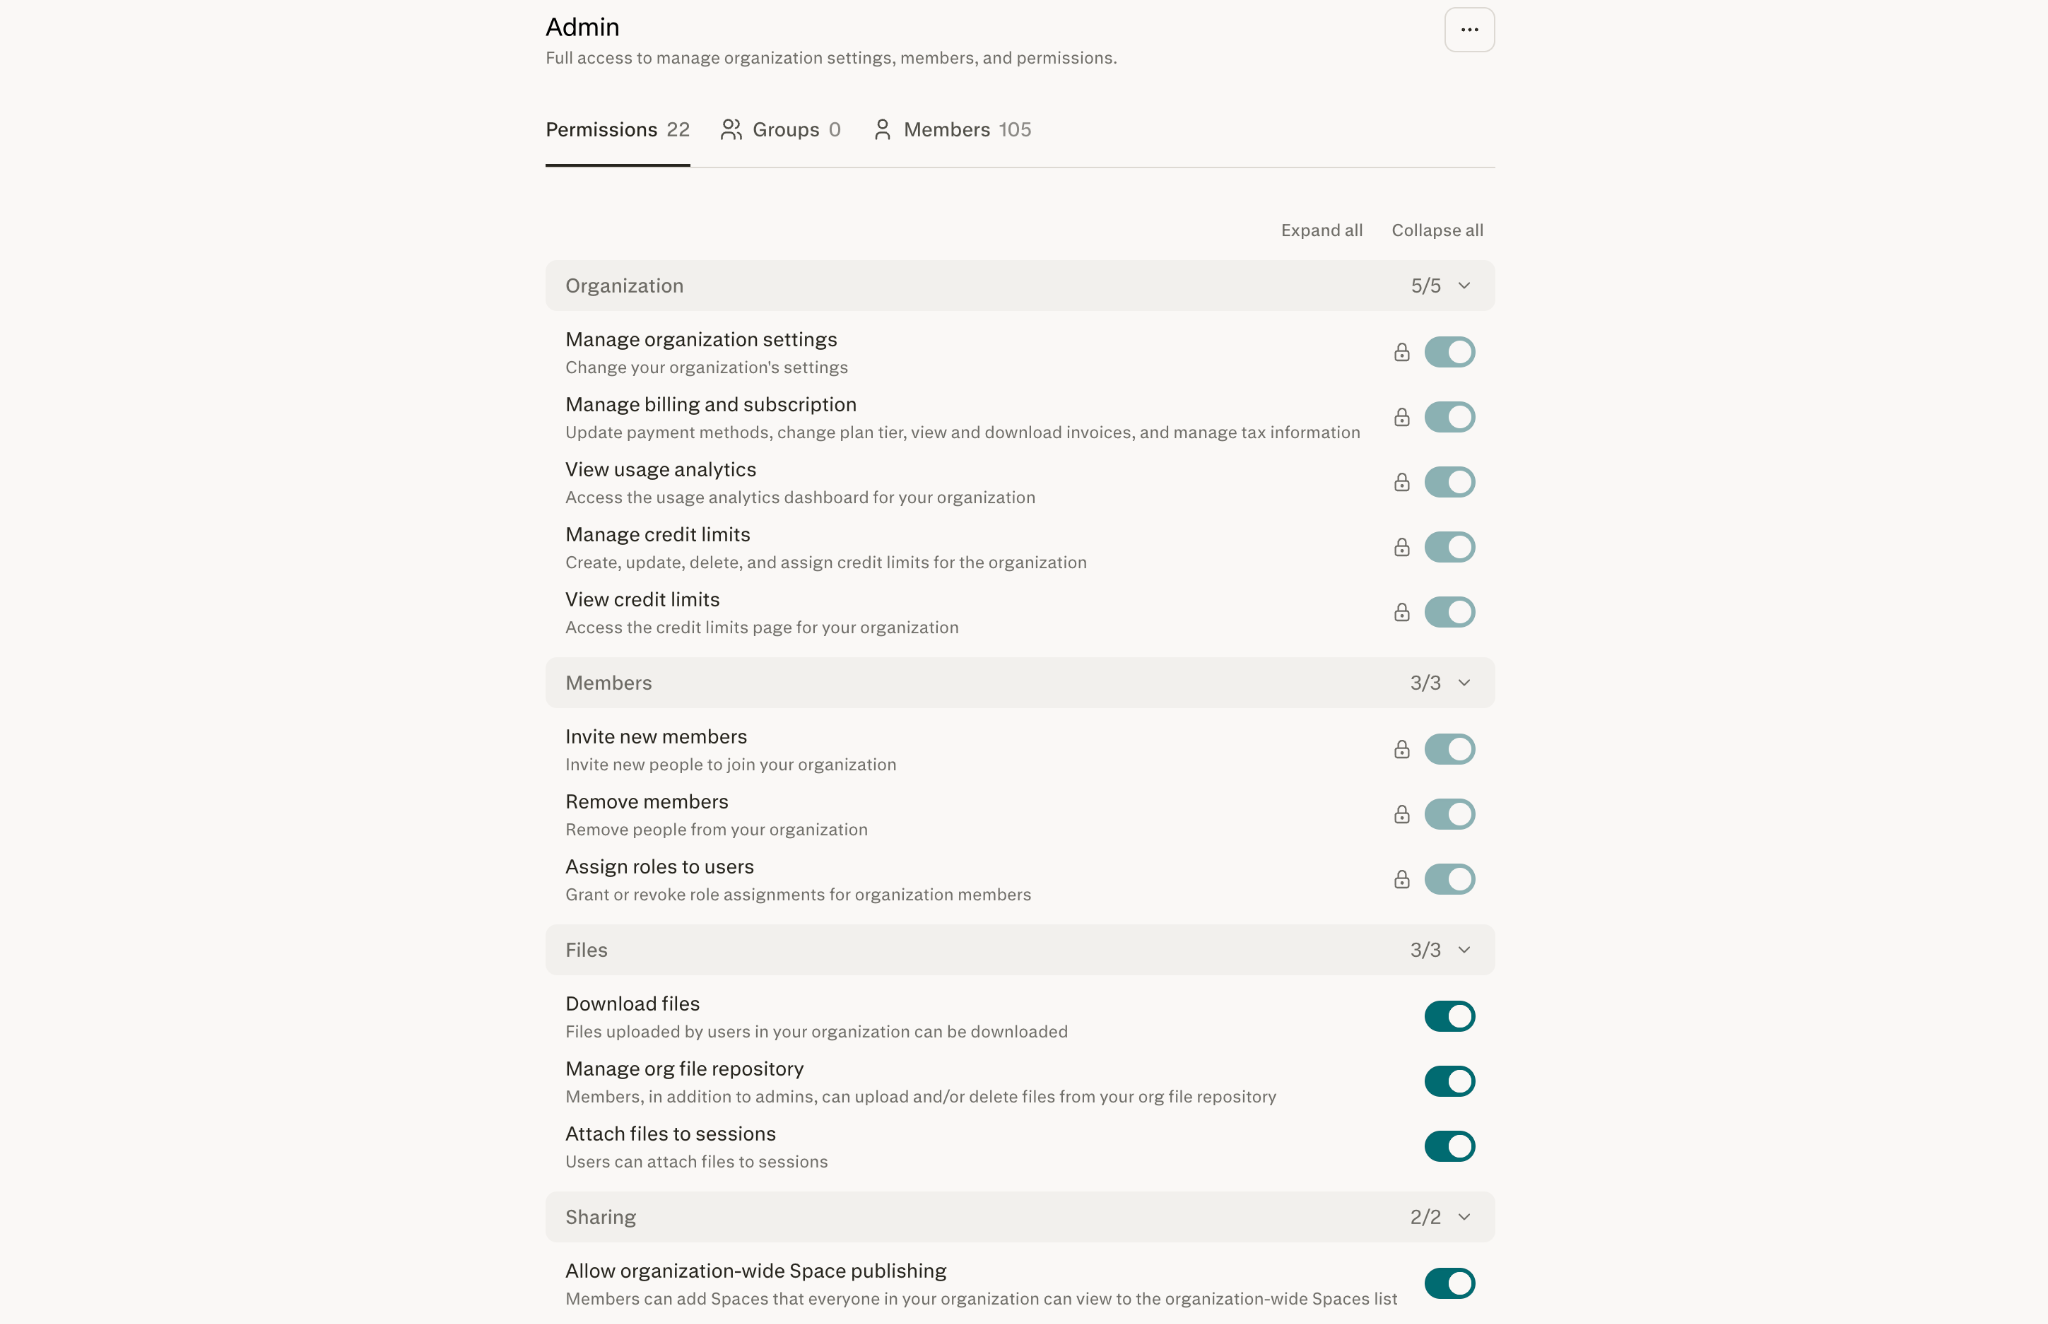
Go to 組織設定 → Roles & Permissions.
更新したいロールを選択します。
Permissionsタブを開きます。
必要に応じて権限をオンまたはオフにします。
更新された権限は、ロールに直接割り当てられたメンバーと、グループを通じてロールを受け取っているメンバーの両方に適用されます。
メンバーをロールに割り当てる
Roles & Permissionsページからロールを開きます。
Membersタブを選択します。
割り当てたい組織のメンバーを追加します。
アクセス権を削除するには、ロールからメンバーを削除します。別のロールが同じ権限を付与している可能性があるため、まずメンバーの他のロールやグループの割り当てを確認してください。
グループをロールに割り当てる
Roles & Permissionsページからロールを開きます。
Groupsタブを選択します。
割り当てたいグループを追加します。
グループのすべてのメンバーがロールの権限を受け取ります。組織設定 → Members → Groupsにあるグループのページからロールを割り当てることもできます。
カスタムロールを削除する
Roles & Permissionsページからカスタムロールを開きます。
割り当てられているすべてのメンバーとグループを削除します。
ロールを削除するオプションを選択します。
変更を確定します。
組み込みロールは削除できません。
動作確認の方法
ロールのPermissionsタブに、想定どおりの権限が表示されます。
ロールのMembersタブとGroupsタブに、想定どおりの割り当てが表示されます。
変更が反映された後、メンバーは付与された機能にアクセスできます。
別の割り当て済みのロールが同じ権限を付与している場合、メンバーはアクセス権を失いません。
ロール、グループ、割り当ての変更は、組織の監査ログに表示されます。
よくある設定例
以下の例は、完全な管理権限を付与せずに組織がアクセス権を委任する方法を示しています。
| ポリシー | 推奨される権限 | 割り当て |
|---|---|---|
| 使用状況アナリスト | View usage analytics、View credit limits | 財務または運用担当のメンバーに割り当てる |
| Computer利用チーム | Computer | チームのグループを専用ロールに割り当てる |
| コネクタ管理者 | Manage connector defaults | セキュリティまたはIT管理者に割り当てる |
| プラグイン管理者 | Manage organization plugins and skills | 組織のプラグインとスキルを管理するチームに割り当てます |
権限リファレンス
Organization
| 権限 | 制御対象 |
|---|---|
| Manage organization settings | データ保持、memory、モデル、監査ログ設定を含む、組織の一般設定 |
| Manage billing and subscription | 支払い方法、プランの階層、請求書、税務情報 |
| View usage analytics | 組織の使用状況分析ダッシュボードへのアクセス |
| View credit limits | 組織のクレジット制限ページへのアクセス |
| Manage credit limits | クレジット制限の作成、更新、削除、割り当て |
Members
| 権限 | 制御対象 |
|---|---|
| Invite new members | 組織にユーザーを招待できる人 |
| Remove members | 組織からメンバーを削除できる人 |
| Assign roles to users | ロールの割り当てを付与または取り消しできる人 |
Files
組織の管理者の方へ: 組織のファイルリポジトリは 2026 年 10 月 1 日に廃止され、そのファイルは削除されました。組織ファイルのダウンロードと移行をご覧ください。
| 権限 | 制御対象 |
|---|---|
| Download files | 組織内でアップロードされたファイルをダウンロードできる人 |
| Attach files to sessions | セッションにファイルをアップロード・添付できる人 |
| Manage Project files | 組織でこの権限が利用可能な場合に、プロジェクト内のファイルをアップロード・整理・削除できる人 |
共有プロジェクトのファイルにアクセスできる人を管理するには、プロジェクトの共有権限を使用します。コネクタの利用可否とアクセスを管理するには、Manage connector defaultsと接続元サービスの権限を使用します。
Sharing
| 権限 | 制御対象 |
|---|---|
| Invite external contributors | Projects、セッション、アセットに組織外の人を招待できる人 |
| Share threads and artifacts with groups | メンバーは、個々のスレッドとそのアーティファクトを組織内の 1 つまたは複数のグループと共有できます。選択したグループのすべてのメンバーがアクセス権を取得します。 |
| Allow organization-wide Project publishing | 組織全体に向けてProjectを公開できる人 |
API
| 権限 | 制御対象 |
|---|---|
| Perplexity API access | API PlatformやAPI Consoleを含む、Perplexity APIを使用できる人 |
Subscription
| 権限 | 制御対象 |
|---|---|
| Allow members to request Max upgrade | Enterprise Maxへのアップグレードをリクエストできる人 |
Connectors
| 権限 | 制御対象 |
|---|---|
| Manage connector defaults | どのコネクタを有効にするか、新しいコネクタのデフォルト設定を変更できる人 |
Security
| 権限 | 制御対象 |
|---|---|
| View audit logs | 組織の監査ログを表示できる人 |
Products
| 権限 | 制御対象 |
|---|---|
| Computer | Computerエージェントを使用できる人 |
組織のスキルは組織のプラグインと一緒に管理します。後述の Plugins and skills を参照してください。
Plugins and skills
| 権限 | 制御対象 |
|---|---|
| Plugins (Beta) | Plugins のベータ期間中に、どのロールが Plugins を使用できるか。組織のプラグインを管理するを参照してください。ベータ期間中(Plugins がすべての組織に展開されるまでの短い期間)にのみ表示されます |
| Manage organization plugins and skills | 組織のプラグインとスキルを公開、編集、全員向けにインストール、削除できるユーザー。Upload or create organization plugins and skills と Install their own organization plugins and skills for everyone を含みます |
| Upload or create personal plugins and skills | 自分用にプラグインとスキルをアップロードまたは作成できるユーザー。コンポーネントとしてカスタムコネクタを追加するプラグインも含みます |
| Upload or create organization plugins and skills | 組織と共有するプラグインとスキルを作成できるユーザー。組織の新しいプラグインとスキルは全員に表示され、デフォルトではインストールされていません |
| Install their own organization plugins and skills for everyone | 自分が作成した組織のプラグインとスキルを、管理者の承認なしにすべてのメンバーにインストールできるユーザー |
4 つのプラグイン権限はロールごとに付与します。Self-Serve Enterprise プランでは、組み込みの Admin ロールと Member ロールが対象です。営業担当経由のプランでは、カスタムロールにも付与できます。営業担当経由のプランでは、ベータ期間中、これらの権限は Plugins へのアクセス権を持つロール(同じグループにある Beta タグ付きの Plugins 行)に対してのみ有効です。
Plugins は、個人向けプランと Self-Serve Enterprise 組織で利用できます。営業担当経由の Enterprise プランでは、すべての組織に展開されるまでの短い期間、Plugins はベータ版として提供されます。管理者が組織全体または選択したロールに対して有効にします。
組織全体に適用される設定
公開共有
管理者はこれらの設定を組織設定 → Data and privacyで管理します。
Allow public session sharing — ユーザーが公開リンクを通じて、組織外の人とセッションを共有できるようにします。
Allow public page sharing — ユーザーが公開Pagesを作成できるようにします。
公開共有の設定がオフの場合、該当するコンテンツは組織内の他のメンバーとのみ共有できます。
これらの公開共有の制御は、セッションとPagesにのみ適用されます。Projectを公開共有することはできません。Projectはデフォルトで非公開であり、アクセス権はメンバーの招待、組織への共有(対象となる組織の場合)、または参加リクエストの承認によって付与されます。
コネクタの利用可否
管理者は組織設定 → Connectorsでサードパーティアプリとデータサービスを管理します。
組織全体で個々のコネクタを有効または無効にします。
新しく提供されたコネクタをデフォルトで有効にするか無効にするかを設定します。
Manage connector defaultsロール権限によって、これらの組織全体の設定を変更できる人が決まります。詳しくはConnectors & Integrationsを参照してください。
注意事項
権限は加算方式です。 あるロールから権限を削除しても、別のロールがその権限を付与している場合はアクセス権は削除されません。
一部の機能は組織全体の設定として残ります。 ロールは、機能を無効にする組織全体の設定を上書きできません。
カスタムロールとグループはプランに依存します。 カスタムロールが利用できない場合でも、組み込みロールの権限は編集可能です。
SCIMグループはPerplexity上では読み取り専用です。 メンバーシップはID プロバイダーで管理してください。
組み込みロールは名前の変更や削除ができません。 中核となるAdminの権限も無効にすることはできません。
トラブルシューティング
| 発生している症状 | 考えられる原因 | 対処方法 |
|---|---|---|
| 権限を削除した後も、メンバーがアクセスできる。 | 別のロールまたはグループの割り当てが同じ権限を付与している。 | メンバーに割り当てられているすべてのロールとグループを確認し、必要に応じて追加の付与を削除してください。 |
| メンバーがComputer権限を持っているのに、Computerを使用できない。 | 組織レベルでComputerが無効になっている。 | 組織でComputerを有効にし、ロールの権限でアクセスを制御してください。 |
| Adminロールの権限をオフにできない。 | その権限は保護された中核のOrganizationまたはMembers権限である。 | 対応は不要です。ロックされた権限により、管理者が重要な制御へのアクセス権を失わないようになっています。 |
| カスタムロールを削除できない。 | そのロールにまだメンバーまたはグループが割り当てられている。 | すべての割り当てを削除してから、ロールを削除してください。 |
| SCIM同期グループのメンバーシップを編集できない。 | 同期グループはID プロバイダーによって管理されている。 | ID プロバイダー側でメンバーを追加・削除し、変更が同期されるようにしてください。 |
| Roles & Permissionsページが表示されない。 | 組織がまだアップグレードされていない。 | 以前のPermissionsページを引き続き使用してください。既存の設定はアップグレードまで有効です。 |
よくある質問
ロールと権限を管理できるのは誰ですか?
ロールと権限を管理できるのは誰ですか?
管理者、および組織管理へのアクセス権を付与するロールを持つメンバーが、Roles & Permissionsページを表示・編集できます。
メンバーは複数のロールを持てますか?
メンバーは複数のロールを持てますか?
はい。権限は加算方式のため、メンバーは割り当てられたロールとグループによって付与されるすべての権限を受け取ります。
カスタムロールとグループはすべてのプランで利用できますか?
カスタムロールとグループはすべてのプランで利用できますか?
いいえ。カスタムロール、グループ管理、SCIM によるディレクトリグループの同期は、営業担当経由の Enterprise プランで利用できます。これらの機能が利用できない場合でも、管理者は組み込みロールの権限を編集できます。
これらの機能にご興味がある場合は、営業チームとのデモをご予約ください。
組み込みのAdminロールとMemberロールを編集できますか?
組み込みのAdminロールとMemberロールを編集できますか?
はい。組み込みロールは削除や名前の変更はできませんが、管理者はその権限を編集できます。Adminロールの保護された中核権限は有効な状態のままです。
SCIM同期グループをPerplexity内で管理できますか?
SCIM同期グループをPerplexity内で管理できますか?
いいえ。SCIM同期グループはPerplexity上では読み取り専用です。メンバーシップはID プロバイダーで管理してください。
組織でComputerが無効になっている場合、ロールでComputerへのアクセス権を付与できますか?
組織でComputerが無効になっている場合、ロールでComputerへのアクセス権を付与できますか?
いいえ。組織レベルの設定がマスタースイッチです。ロールを通じてアクセス権を付与する前に、組織でComputerを有効にしてください。
組織がアップグレードされると、既存の設定はどうなりますか?
組織がアップグレードされると、既存の設定はどうなりますか?
既存の設定は自動的に引き継がれます。組織が以前、製品アクセスをメンバー単位で管理していた場合、そのアクセス権は分かりやすい名前のカスタムロールとして保持され、管理者が名前の変更、編集、削除を行えます。
ロールとグループの変更は監査ログに記録されますか?
ロールとグループの変更は監査ログに記録されますか?
はい。監査ログには、ロールの作成、更新、削除、割り当ての変更、グループメンバーシップの変更が記録されます。監査ログを参照してください。
関連記事
さらにサポートが必要ですか?
担当のアカウントチームにご相談いただくか、Help > Contact Supportからお問い合わせください。セキュリティおよびコンプライアンスのドキュメントについてはTrust Centerをご覧ください。