

Wenn Perplexity Computer auf eine Drittanbieter-API zugreifen muss, für die kein integrierter Konnektor vorhanden ist, können Sie sicher Ihre eigenen API-Zugangsdaten bereitstellen. Ihre Schlüssel werden verschlüsselt gespeichert und so verwahrt, dass sie weder im Verlauf des Agenten (den Prompts und Antworten, die mit Drittanbieter-Modellen ausgetauscht werden) noch mit der Task-Sandbox geteilt werden. Das Bereitstellen von Zugangsdaten innerhalb einer Task funktioniert in allen Perplexity-Clients; der Zugangsdaten-Tresor, in dem Sie sie speichern und verwalten, ist im Web verfügbar.
Übersicht
Einige Tools, die Computer verwenden soll, haben möglicherweise noch keinen integrierten Konnektor. Mit benutzerdefinierten Zugangsdaten können Sie Ihren eigenen API-Zugriffsschlüssel bereitstellen, damit Computer sich in Ihrem Namen bei diesem Dienst authentifizieren kann — zum Beispiel, um eine transaktionale E-Mail zu senden, Daten über eine Analytics-API abzurufen oder Sportergebnisse von einem Datenanbieter abzufragen. Computer unterstützt die Authentifizierungsmethoden, die diese APIs verwenden: Tokens, benutzerdefinierte Header, Query-Parameter sowie Benutzernamen und Passwörter. Wenn Sie einen Benutzernamen und ein Passwort angeben, speichert Computer diese als Zugangsdaten vom Typ Basic auth, damit es sich sicher bei der API authentifizieren kann.
Wenn eine Aufgabe Zugangsdaten benötigt, fordert Computer Sie mit einem sicheren Formular dazu auf. Ihre Zugangsdaten werden verschlüsselt und über einen sicheren Proxy in ausgehende API-Anfragen eingefügt, sodass der Rohwert weder mit dem Agenten noch mit der Task-Sandbox geteilt wird. Sie wählen, wie lange Zugangsdaten gültig sind: nur für diese Aufgabe, in Ihrem persönlichen Tresor zur späteren Wiederverwendung gespeichert oder mit einem Projekt geteilt, sodass auch Ihre Teamkollegen sie verwenden können. Zugangsdaten, die Sie in einer Aufgabe hinzufügen, bleiben für die Dauer der Computer-Sitzung verfügbar, und Sie können sie jederzeit widerrufen. Wenn Sie sie in Ihrem persönlichen Tresor speichern, verwendet Computer sie automatisch, wenn eine Aufgabe sie benötigt, da neue Zugangsdaten auf Immer zulassen gesetzt sind. Sie können Zugangsdaten in Ihrem Zugangsdaten-Tresor auf Um Genehmigung fragen umstellen.
Warum benutzerdefinierte Zugangsdaten verwenden?
Dienste ohne integrierten Konnektor verbinden. Bringen Sie Ihren eigenen API-Schlüssel für ein Drittanbieter-Tool mit, damit Computer sofort damit arbeiten kann.
Halten Sie Geheimnisse aus der Sicht des Agenten heraus. Zugangsdaten werden verschlüsselt und über einen sicheren Proxy injiziert, sodass der Rohwert weder mit dem Agenten noch mit der Sandbox geteilt wird.
Schlüssel über Ihre Sitzungen hinweg wiederverwenden. Speichere einen Zugang einmal in Ihrem persönlichen Tresor und lasse Computer ihn bei zukünftigen Chats wiederverwenden.
Teilen Sie den Zugriff mit einem Projekt. Fügen Sie einem Projekt Zugangsdaten hinzu, damit jeder im Team sie verwenden kann, ohne den Rohschlüssel zu teilen.
Bleiben Sie in Kontrolle. Für jede gespeicherte Zugangsdaten können Sie auswählen, ob Sie Computer diese ohne Ihre Genehmigung verwenden lassen möchten oder ob Computer Sie vor der Verwendung in einer Aufgabe um Ihre Genehmigung bitten soll.
Bevor Sie benutzerdefinierte Zugangsdaten hinzufügen, prüfen Sie, ob der Dienst bereits über einen integrierten Konnektor verfügt. Konnektoren sind die bevorzugte Methode, um einen Drittanbieterdienst zu verbinden, und Computer verwendet einen solchen, wenn er verfügbar ist. Verwenden Sie benutzerdefinierte Zugangsdaten für Dienste, für die noch kein Konnektor verfügbar ist.
Wenn der Dienst einen integrierten Konnektor hat, kann dieser auch Teil eines Plugins sein. Wenn Sie ihn an einer Stelle verbinden, ist er überall für Ihr Konto verbunden. Ihre Verbindung und die Konnektoreinstellungen Ihrer Organisation gelten in jedem Plugin. Siehe Was sind Plugins?
Die drei Zugangsdatenbereiche
Zugangsdaten gibt es in drei Berechtigungsbereichen, je nachdem, wie lange sie gültig sind und wer sie verwenden kann:
Sitzung (einzelne Aufgabe): Nur innerhalb der aktuellen Aufgabe verwendet und nicht zur Wiederverwendung gespeichert.
Persönlich (Zugangsdaten-Tresor): In Ihrem persönlichen Zugangsdaten-Tresor gespeichert und in Ihren eigenen Aufgaben wiederverwendbar.
Projekt (geteilt): In einem Projekt gespeichert, damit alle im Team es verwenden können.
Die folgenden Abschnitte erklären, wie die einzelnen Funktionen funktionieren.
Sitzungsanmeldedaten (Einzelaufgabe)
Sitzungsanmeldedaten sind die einfachste Option: Sie geben für eine Aufgabe einen Schlüssel an, und dieser wird nicht gespeichert.
Sie werden in der Aufgabe aufgefordert. Wenn eine Aufgabe Zugangsdaten erfordert, zeigt Computer ein sicheres Formular an, in das Sie sie eingeben können. Soweit möglich, werden Details wie Host, Name und Art der Zugangsdaten bereits vorausgefüllt.
Es ist verschlüsselt und wird über einen Proxy geleitet. Ihre Zugangsdaten werden verschlüsselt und über einen sicheren Proxy in ausgehende API-Anfragen eingefügt, sodass der Rohwert weder mit dem Agenten noch mit der Sandbox geteilt wird.
Es gilt für die gesamte Sitzung. Sobald die Zugangsdaten hinzugefügt wurden, sind sie für den Rest dieser Aufgabe verfügbar, einschließlich Folgeanfragen.
Es wird nicht gespeichert. Sitzungszugangsdaten werden nicht zur Wiederverwendung gespeichert — starten Sie eine neue Aufgabe, und Sie werden erneut dazu aufgefordert. Sie haben die Möglichkeit, die Zugangsdaten in Ihrem Tresor zu speichern, wenn Sie sie künftig erneut verwenden möchten.
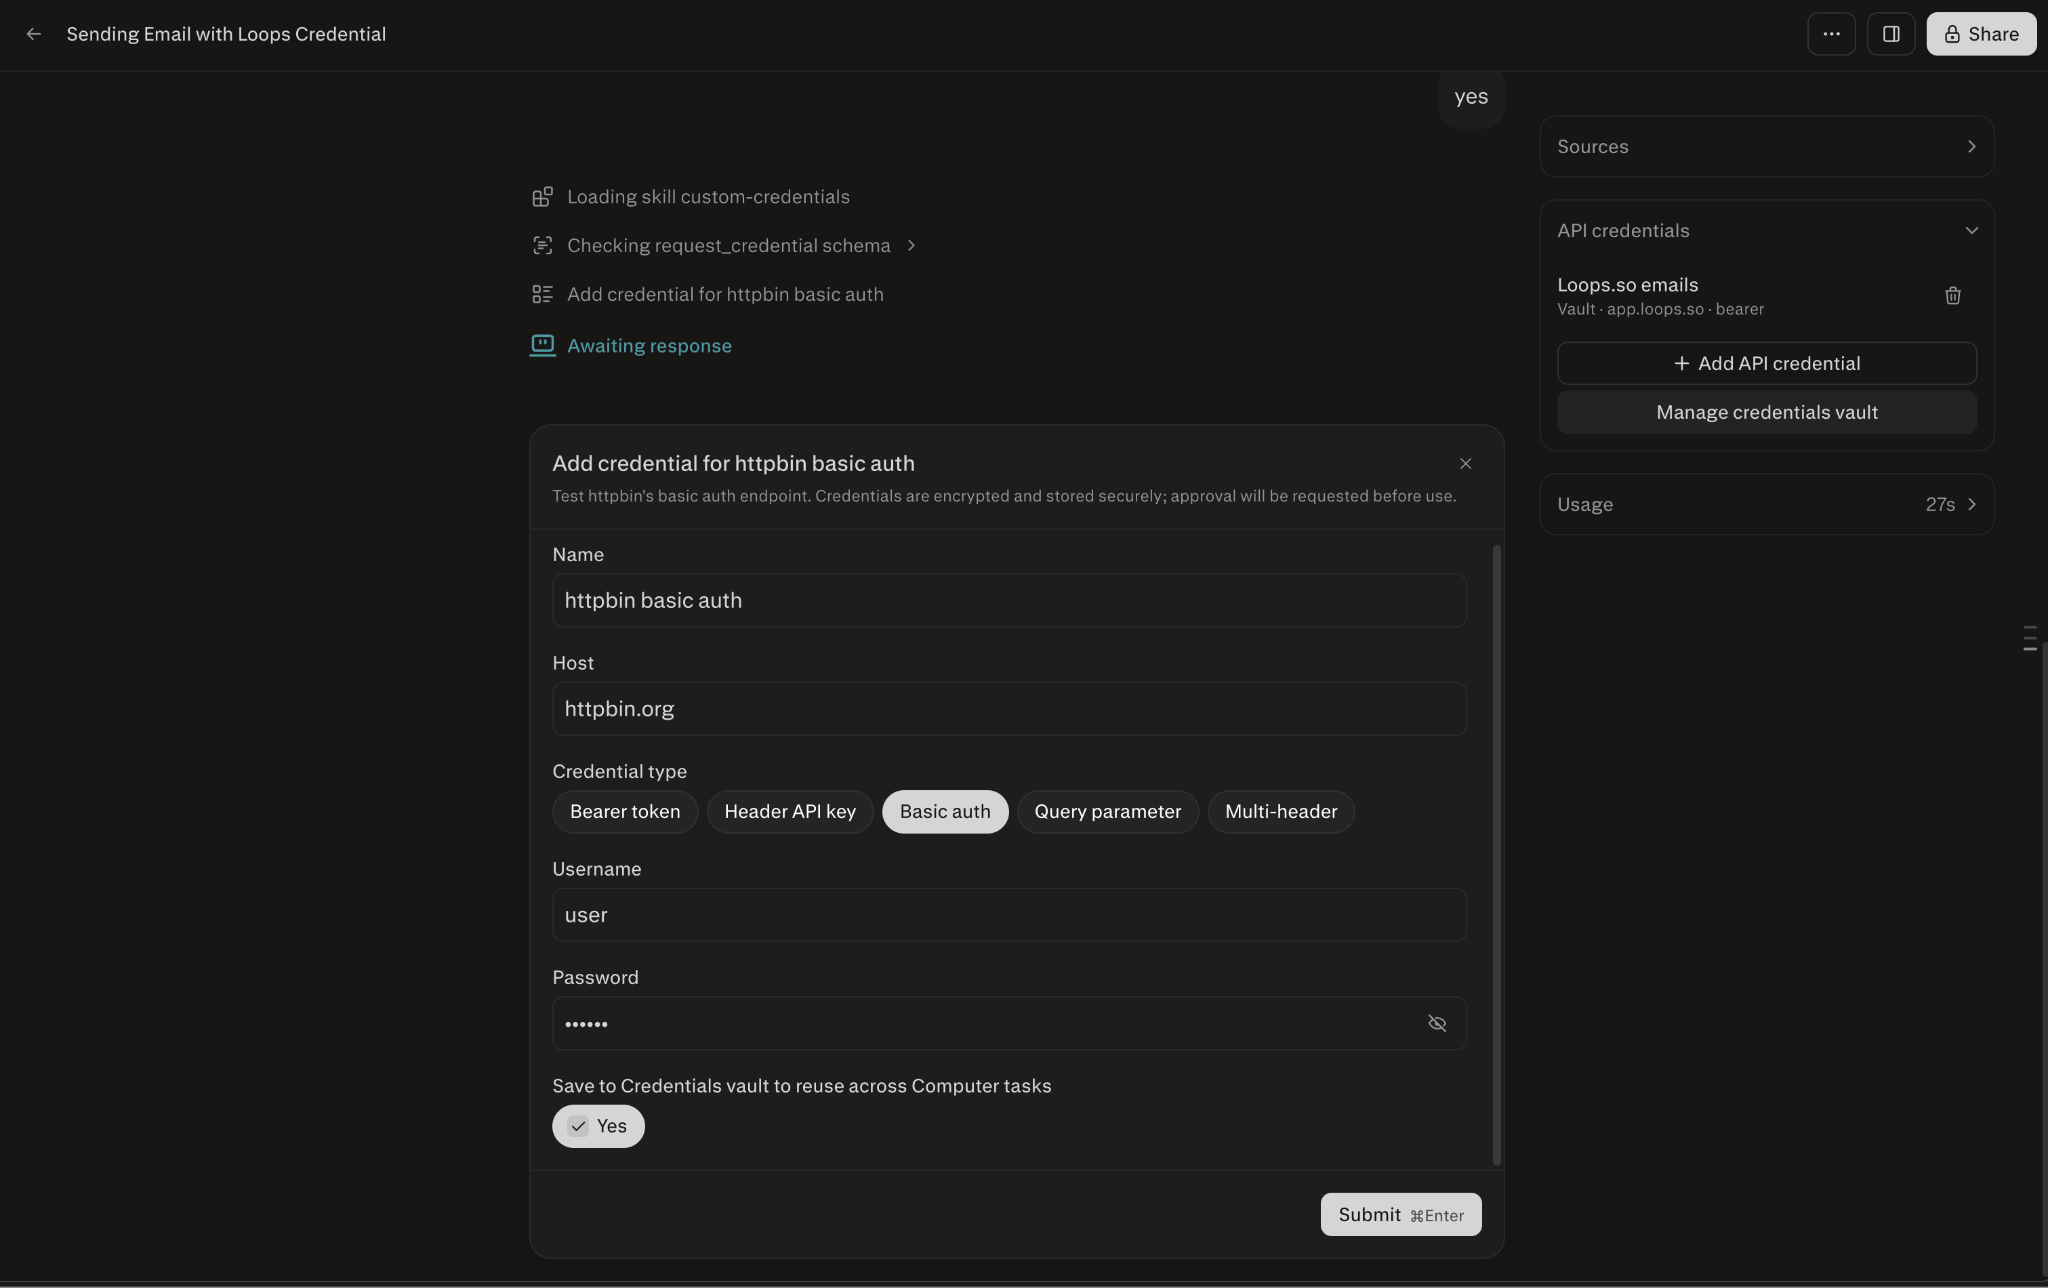
Abbildung 1 — Das sichere Formular, das Computer in einer Aufgabe anzeigt, wenn es Zugangsdaten benötigt.
Persönliche Zugangsdaten (Zugangsdaten-Tresor)
Speichere Zugangsdaten in Ihrem persönlichen Tresor, um sie für Ihre eigenen Sitzungen wiederzuverwenden, ohne sie jedes Mal erneut eingeben zu müssen.
Aus dem Aufgabenformular speichern. Wenn Computer Sie zur Eingabe eines Zugangsdatenwerts auffordert, wählen Sie die Option, ihn in Ihrem Zugangsdaten-Tresor zu speichern, damit Sie ihn in verschiedenen Computer-Chats erneut verwenden können.
Oder fügen Sie sie direkt hinzu. Gehen Sie zu Einstellungen > Zugangsdaten-Tresor, um Zugangsdaten außerhalb einer Aufgabe hinzuzufügen und zu verwalten.
Festlegen, wann Computer fragt. Neue Zugangsdaten sind auf Immer zulassen gesetzt, sodass Computer Ihre gespeicherten Zugangsdaten erkennt und verwendet, wenn eine Aufgabe sie benötigt. Wenn Sie stattdessen jede Verwendung genehmigen möchten, stellen Sie die Zugangsdaten in Ihrem Zugangsdaten-Tresor auf Um Genehmigung fragen um.
Es bleibt privat für Sie. Persönliche Zugangsdaten gehören zu Ihrem Konto und werden nicht mit anderen geteilt.
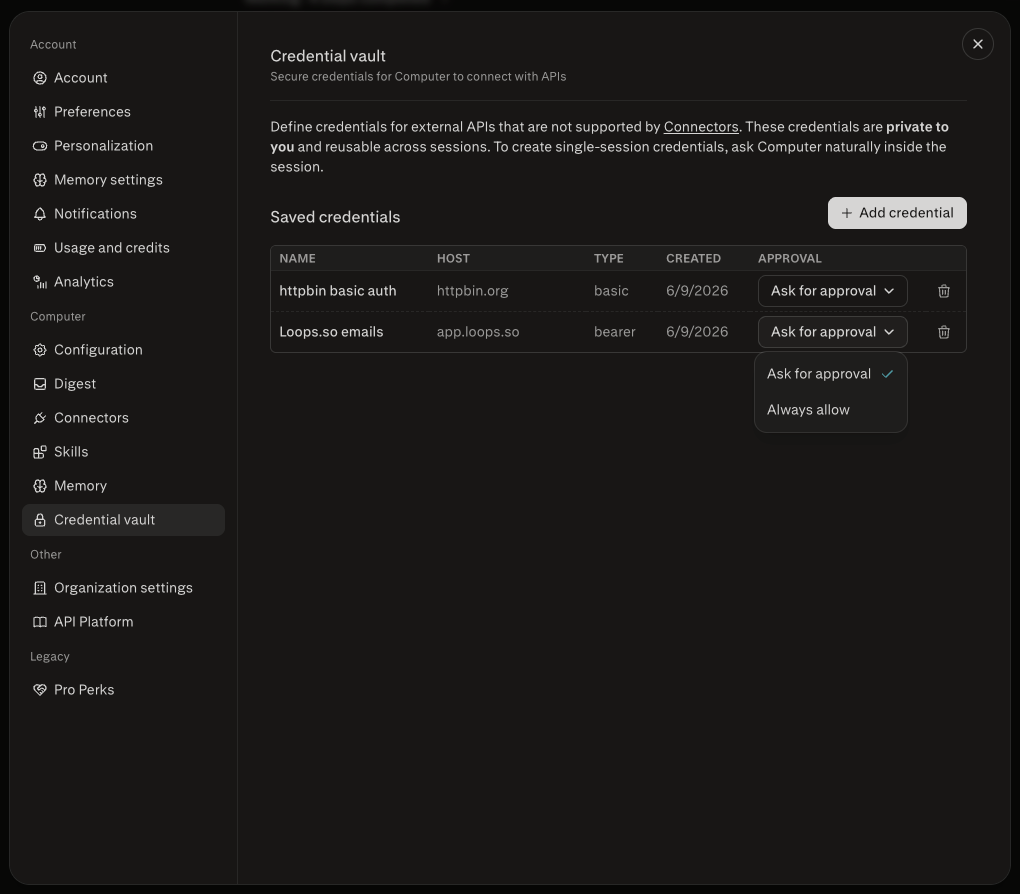
Abbildung 2 — Gespeicherte Zugangsdaten im Zugangsdaten-Tresor, jeweils mit ihrer Genehmigungseinstellung.
Projektzugangsdaten (mit einem Team geteilt)
Füge einem Projekt Zugangsdaten hinzu, damit alle, die in diesem Projekt arbeiten, sie verwenden können — nützlich für einen gemeinsam genutzten Schlüssel, auf den sich Ihr Team verlässt.
Füge es im Projekt hinzu. Suchen Sie in der Seitenleiste des Projekts den Abschnitt Zugangsdaten-Tresor und wählen Sie Manage, um Projektzugangsdaten hinzuzufügen.
Jede Person im Projekt kann es verwenden. Alle Mitglieder des Projekts können die Zugangsdaten in ihren Sitzungen verwenden, ohne den Rohwert zu sehen.
Writer verwalten es. Du musst mindestens ein Writer im Projekt sein, um eine Projektanmeldeinformation hinzuzufügen oder zu widerrufen, gemäß denselben Zugriffsregeln wie für Projekt-Connectors.
Festlegen, wann Computer fragt. Neue Projekt-Zugangsdaten sind auf Immer zulassen gesetzt, sodass Computer sie in einer Aufgabe ohne Nachfrage verwenden kann. Stellen Sie Zugangsdaten auf Um Genehmigung fragen um, wenn Computer vor jeder Verwendung fragen soll.
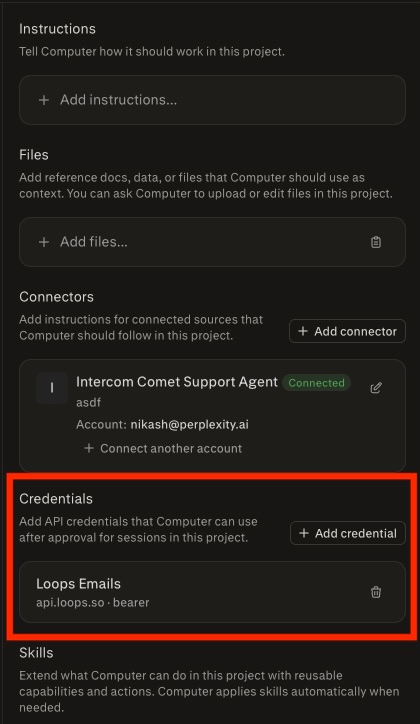
Abbildung 3 — Projektzugangsdaten in der Seitenleiste des Projekts.
Ihre Zugangsdaten verwalten
Finden Sie Ihren Tresor unter Einstellungen > Zugangsdaten-Tresor. Ihr persönlicher Zugangsdaten-Tresor befindet sich in Ihren Kontoeinstellungen. Wenn Sie Plugins in der Seitenleiste sehen, können Sie ihn möglicherweise auch dort öffnen: Wählen Sie Benutzerdefiniert hinzufügen und dann Verbinden Sie Ihre eigene API. Diese Option wird nur angezeigt, wenn Ihr Tarif und die Einstellungen Ihrer Organisation benutzerdefinierte Konnektoren zulassen.
Schlüssel hinzufügen, überprüfen oder entfernen. Öffnen Sie den Zugangsdaten-Tresor, um neue Zugangsdaten hinzuzufügen, die von Ihnen gespeicherten zu überprüfen oder eine zu entfernen, die Sie nicht mehr benötigen.
Projektanmeldedaten im Projekt verwalten. Fügen Sie die Zugangsdaten eines Projekts im Abschnitt Zugangsdaten-Tresor in der Seitenleiste des Projekts hinzu oder widerrufen Sie sie. Sie müssen mindestens Writer in dem Projekt sein.
Grenzen und Datenschutz
Ihr Rohschlüssel bleibt verborgen. Zugangsdaten werden verschlüsselt und über einen sicheren Proxy eingeschleust, sodass der Rohwert weder mit dem Agenten noch mit der Task-Sandbox geteilt wird.
Nur API-Anfragen. Benutzerdefinierte Zugangsdaten werden für API-Anfragen unterstützt, die Computer über den sicheren Proxy weiterleiten kann. Andere Geheimnistypen, wie z. B. SSH-Schlüssel, werden derzeit nicht unterstützt.
Gespeicherte Zugangsdaten sind standardmäßig auf Immer zulassen gesetzt. Computer verwendet gespeicherte persönliche oder Projekt-Zugangsdaten in einer Aufgabe ohne Nachfrage, es sei denn, Sie stellen diese Zugangsdaten auf Um Genehmigung fragen um. Zugangsdaten, die vor Einführung dieser Standardeinstellung gespeichert wurden, behalten ihre bisherige Einstellung.
Sitzungsanmeldedaten werden nicht gespeichert. Ein Sitzungsnachweis wird nur innerhalb dieser Computer-Sitzung verwendet, kann jederzeit widerrufen werden und wird nicht für die Verwendung in späteren Sitzungen gespeichert, es sei denn, Sie entscheiden sich ausdrücklich dafür, den Nachweis in Ihrem Zugangsdaten-Tresor zu speichern.
Häufig gestellte Fragen
Was ist der Unterschied zwischen Sitzungs-, persönlichen und Projektzugangsdaten?
Sitzungszugangsdaten werden nur in der aktuellen Aufgabe verwendet und nicht gespeichert. Persönliche Zugangsdaten werden in Ihrem Zugangsdaten-Tresor gespeichert und können in Ihren eigenen Aufgaben wiederverwendet werden. Projektzugangsdaten werden in einem Projekt gespeichert, damit alle in diesem Team sie verwenden können. Gespeicherte Zugangsdaten sind standardmäßig auf Immer zulassen gesetzt, und Sie können sie jederzeit auf Um Genehmigung fragen umstellen.
Sollte ich einen Konnektor oder benutzerdefinierte Zugangsdaten verwenden?
Wenn der Dienst über einen integrierten Konnektor verfügt, verwenden Sie den Konnektor — das ist die bevorzugte Methode, um eine Verbindung zu einem Drittanbieterdienst herzustellen. Verwenden Sie eine benutzerdefinierte Berechtigung, wenn für das benötigte Tool kein Konnektor verfügbar ist.
Kann Computer meinen API-Schlüssel sehen?
Nein. Ihre Zugangsdaten werden verschlüsselt und über einen sicheren Proxy in ausgehende Anfragen eingefügt, sodass der Rohwert weder mit dem Agenten noch mit der Task-Sandbox geteilt wird. Wenn eine API Ihre Zugangsdaten in ihrer Antwort zurückgibt, etwa indem sie Anfrage-Header zurückspiegelt, kann Computer diese Antwort sehen.
Warum fordert Computer mich auf, Zugangsdaten zu bestätigen?
Computer fragt nur dann nach Ihrer Genehmigung, wenn gespeicherte persönliche oder Projekt-Zugangsdaten auf Um Genehmigung fragen gesetzt sind. Neue Zugangsdaten sind auf Immer zulassen gesetzt, aber Zugangsdaten, die vor Einführung dieser Standardeinstellung gespeichert wurden, behalten ihre bisherige Einstellung. Um die Nachfragen für bestimmte Zugangsdaten zu beenden, wählen Sie Immer zulassen in den Einstellungen der jeweiligen Zugangsdaten in Ihrem Zugangsdaten-Tresor.
Wie verwende ich ein Anmeldedatum in einer zukünftigen Aufgabe erneut?
Speichern Sie es in Ihrem Zugangsdaten-Tresor, wenn Computer Sie dazu auffordert, oder fügen Sie es direkt aus dem Tresor hinzu. Bei späteren Chats erkennt Computer es und verwendet es oder fragt Sie zuerst, wenn die Zugangsdaten auf Um Genehmigung fragen gesetzt sind.
Wo finde ich meinen Zugangsdaten-Tresor?
Gehen Sie zu Einstellungen > Zugangsdaten-Tresor. Wenn Sie Plugins in der Seitenleiste sehen, können Sie ihn möglicherweise auch dort öffnen: Wählen Sie Benutzerdefiniert hinzufügen und dann Verbinden Sie Ihre eigene API. Diese Option wird nur angezeigt, wenn Ihr Tarif und die Einstellungen Ihrer Organisation benutzerdefinierte Konnektoren zulassen.
Können meine Teamkollegen meine Schlüssel verwenden?
Ja, wenn Sie sie als Projektzugangsdaten hinzufügen. Persönliche Zugangsdaten sind privat für Ihr Konto. Projektzugangsdaten können von allen im Projekt verwendet werden, und Sie müssen mindestens Writer im Projekt sein, um sie hinzuzufügen oder zu widerrufen.
Kann ich andere Geheimnisse wie einen SSH-Schlüssel speichern?
Nein. Die Unterstützung für benutzerdefinierte Zugangsdaten gilt für API-Anfragen, die über den sicheren Proxy geleitet werden. Andere geheime Formate, wie z. B. SSH-Schlüssel, werden derzeit nicht unterstützt.
Sind Benutzername und Passwort dieselben wie mein Login für die Website dieses Dienstes?
Nein. Wenn Sie einen Benutzernamen und ein Passwort angeben, speichert Computer sie als Zugangsdaten vom Typ Basic auth für die Authentifizierung bei der API des Dienstes — es handelt sich nicht um eine allgemeine Anmeldung, mit der Sie sich auf der Website dieses Dienstes einloggen. Benutzerdefinierte Zugangsdaten werden nur zur Authentifizierung von API-Anfragen verwendet, mithilfe von Tokens, benutzerdefinierten Headern, Query-Parametern oder Basic auth. Wenn Sie unsicher sind, welchen Wert Sie eingeben sollen, lesen Sie in der API-Dokumentation nach, wie Anfragen dort authentifiziert werden sollen.
Verwandte Artikel
Brauchen Sie weitere Hilfe?
Kontaktieren Sie uns über Help > Contact Support. Geben Sie den Link zur Aufgabe an, wenn sich Ihre Frage auf eine bestimmte Computer-Aufgabe bezieht.