

Présentation
Les journaux d’audit sont disponibles pour les organisations Enterprise comptant au moins 50 postes ou disposant d’au moins un poste Enterprise Max. Les administrateurs peuvent les utiliser pour examiner les activités et surveiller les modifications administratives. Vous pouvez recevoir les événements enregistrés par webhook. Le texte des requêtes et des réponses est limité aux 500 premiers caractères. Les journaux d’audit n’enregistrent pas toutes les actions. Les journaux d’audit n’enregistrent pas les changements de niveau de forfait des postes effectués via SCIM, qui synchronise les membres avec votre fournisseur d’identité, ou via des outils d’opérations en masse. Les ajouts et suppressions de membres effectués par des opérations CSV en masse sont également exclus.Avant de commencer
- Vérifiez que votre organisation remplit les conditions relatives aux postes indiquées ci-dessus.
- Demandez à un administrateur ayant accès aux paramètres de l’organisation d’activer la journalisation.
- Pour la transmission par webhook, préparez un point de terminaison HTTPS et une valeur d’authentification.
Confidentialité et sécurité des données
Les charges utiles des webhooks peuvent contenir des informations personnelles et du contenu enregistré, et pas uniquement des identifiants d’activité. Selon l’événement, les métadonnées peuvent inclure le texte des requêtes et des réponses, les noms de fichiers, les adresses e-mail des membres concernés, les valeurs des paramètres de l’organisation et les détails des tâches Perplexity Computer. Limitez l’accès aux journaux collectés conformément aux politiques de confidentialité de votre organisation. Gardez les URL des webhooks et les valeurs d’authentification confidentielles. Pour connaître les pratiques de gestion des données à l’échelle d’Enterprise, consultez Conservation des données et confidentialité pour Enterprise. Le Centre de confiance fournit la documentation sur la sécurité et la conformité, et l’avenant relatif au traitement des données définit les conditions contractuelles de traitement des données lorsqu’il est intégré à votre contrat.Activer les journaux d’audit
- Accédez aux Paramètres d’organisation.
- Ouvrez Données et confidentialité.
-
Sous Paramètres du journal d’audit, activez Activer la journalisation d’audit.
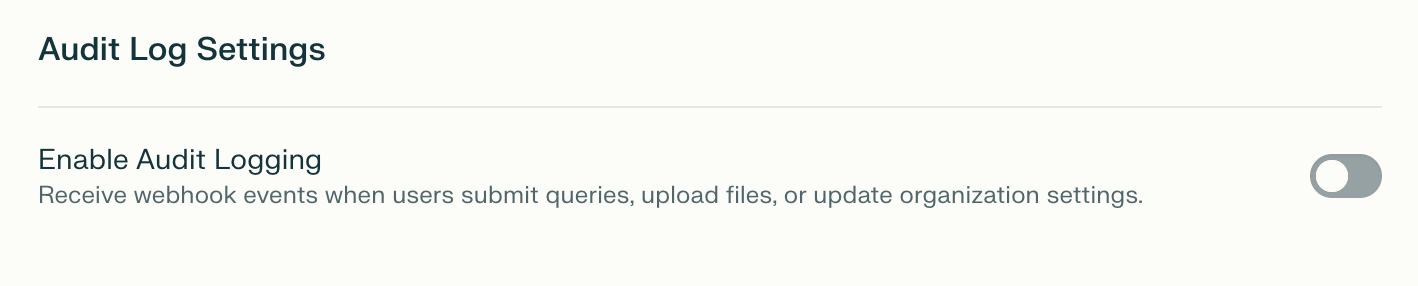
Figure 1 : Commande d’activation de la journalisation d’audit dans les paramètres du journal d’audit.
-
Saisissez votre point de terminaison HTTPS dans URL de webhook.
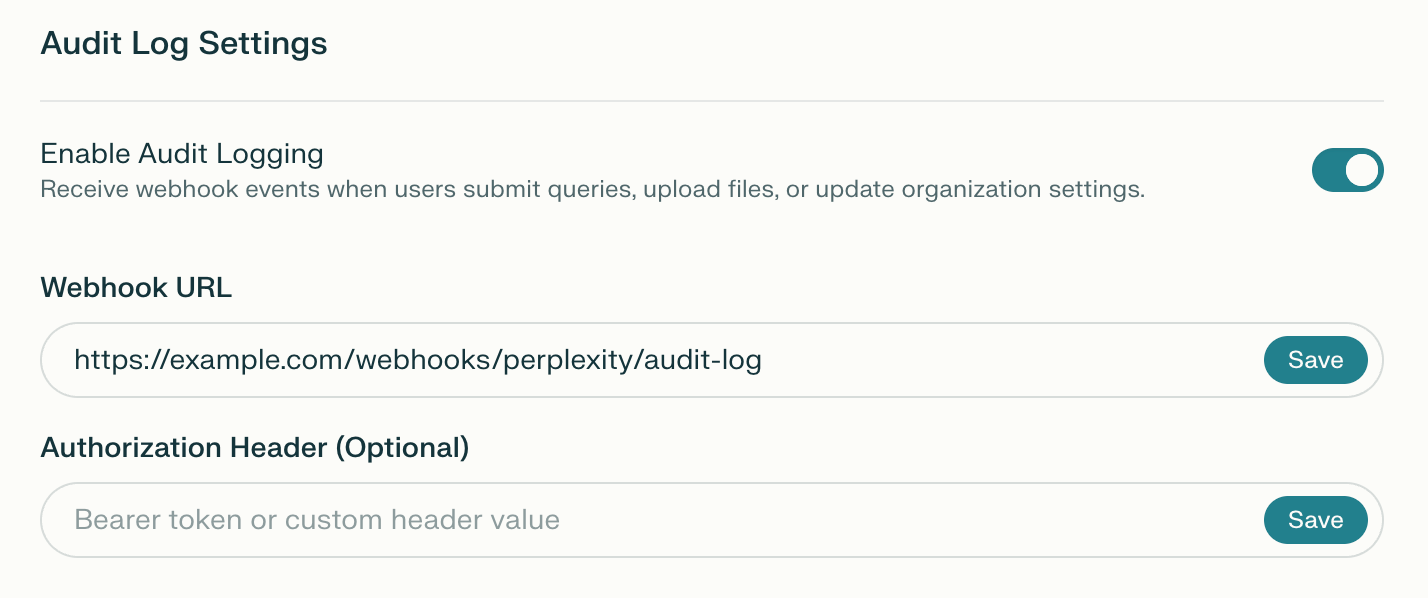
Figure 2 : Paramètres de l’URL de webhook et de l’en-tête d’autorisation.
- Cliquez sur Enregistrer à côté de URL de webhook.
- Si votre point de terminaison nécessite une authentification, saisissez la valeur dans En-tête d’autorisation.
- Cliquez sur Enregistrer à côté de En-tête d’autorisation.
Vérifier le bon fonctionnement
Après une action prise en charge, vérifiez que votre point de terminaison reçoit un événement webhook et renvoie une réponse HTTP2xx.
Authentification du webhook
Vous pouvez sécuriser votre point de terminaison webhook avec un jeton Bearer ou une valeur d’autorisation complète. Configurez la valeur attendue par votre point de terminaison récepteur.Jeton Bearer
Fournissez un jeton sans préfixe, par exempleYOUR_WEBHOOK_TOKEN. Perplexity ajoute le préfixe Bearer et envoie Authorization: Bearer YOUR_WEBHOOK_TOKEN.
En-tête d’autorisation personnalisé
Fournissez une valeur d’autorisation complète incluant son schéma. Par exemple,Splunk YOUR_HEC_TOKEN est envoyé sous la forme Authorization: Splunk YOUR_HEC_TOKEN.
Transmission par webhook
Format de la requête
Les journaux d’audit sont transmis à votre URL de webhook sous forme de requêtes HTTPPOST. Le corps de la requête utilise application/json.
En-tête d’authentification
Si vous avez configuré une valeur d’authentification, Perplexity l’inclut dans l’en-têteAuthorization. Consultez Authentification du webhook pour les formats Bearer et à schéma personnalisé.
Gestion des réponses
Votre point de terminaison webhook doit renvoyer une réponse HTTP2xx pour accuser réception dans un délai d’une seconde. Perplexity enregistre les erreurs de transmission, y compris les réponses HTTP 4xx et 5xx, mais ne réessaie pas automatiquement les transmissions ayant échoué ou expiré. Surveillez votre point de terminaison récepteur pour détecter les échecs et les événements manquants.
Schéma des journaux d’audit du webhook
Les événements du webhook utilisent les champs ci-dessous.Tableau 1 : Champs de la charge utile du webhook.
Un champ de type chaîne obligatoire peut être vide lorsqu’aucune valeur n’a été enregistrée. Ne supposez pas que chaque valeur deip_address est une adresse IP.
Types d’événements
Les tableaux suivants décrivent les types d’événements webhook documentés, sans garantir que chaque action est enregistrée.Événements d’activité utilisateur
Tableau 2 : Événements d’activité utilisateur.
Les événements de requête peuvent incluremetadata.attachments, avec file_uuid et file_name pour chaque fichier joint.
Événements de fil
Tableau 3 : Événements de fil.
Événements liés aux membres
Tableau 4 : Événements liés aux membres.
Événements de l’organisation
Tableau 5 : Événements de l’organisation.
Événements liés aux rôles et aux groupes
Tableau 6 : Événements liés aux rôles et aux groupes.
Pourrole_users_changed et role_groups_changed, les métadonnées peuvent inclure une valeur action de added ou removed. Utilisez ce champ pour distinguer le sens d’un changement d’appartenance.
Événements de l’Agent Comet
Tableau 7 : Événements de l’Agent Comet.
Événements de connecteur
Tableau 8 : Événements de connecteur.
Événements Computer
Tableau 9 : Événements Computer.
Exemple de charge utile du webhook
Cette charge utile JSON illustrative représente un événement de requête transmis à un webhook générique.Mise en forme propre à la plateforme
Webhooks Slack
Pour une URL de webhook commençant parhttps://hooks.slack.com, Perplexity utilise le format Block Kit de Slack. Le tableau blocks contient des sections pour le type d’événement, les détails du membre et du client, ainsi que les métadonnées de l’événement lorsqu’elles sont présentes.
Les libellés des types d’événements prennent une majuscule au début de chaque mot, et les traits de soulignement sont supprimés. La mise en forme Slack tronque chaque valeur de métadonnée à 500 caractères et la section des métadonnées à 2 500 caractères, avec une indication de troncature pour les valeurs longues.
Collecteur d’événements HTTP Splunk
Lorsque la valeur d’autorisation commence parSplunk, Perplexity encapsule la charge utile dans un objet event pour le collecteur d’événements HTTP (HEC) de Splunk. Cet exemple illustratif montre cette enveloppe :
Webhooks génériques
Pour les autres destinations de webhook, Perplexity envoie la charge utile JSON standard sans enveloppe propre à la plateforme. Consultez Exemple de charge utile du webhook pour connaître le format.Scénarios courants avec les webhooks
Suivre les sessions de recherche
Utilisezsession_id pour corréler une requête avec sa réponse.
1
Trouver l’événement de requête
Lisez
query_str dans les métadonnées de l’événement. Notez son session_id pour trouver les événements associés.2
Associer l’événement de réponse
Trouvez l’événement
answer_generated avec le même session_id. Lorsqu’il est enregistré, answer contient jusqu’aux 500 premiers caractères de la réponse, avec le model utilisé.Surveiller l’accès aux fichiers
Utilisez les identifiants de fichiers pour corréler les téléversements et les téléchargements. Les métadonnées des événements webhook peuvent inclure les détails enregistrés des fichiers et des projets.1
Trouver le téléversement du fichier
Lisez le
file_uuid de l’événement de téléversement. Notez l’identifiant pour le comparer aux événements suivants.2
Associer les téléchargements du fichier
Trouvez les événements de téléchargement avec le même
file_uuid. Utilisez les champs de l’auteur de l’action et de l’horodatage pour savoir qui a accédé au fichier et à quel moment.Auditer les modifications de configuration
Pourorganization_settings_update, la valeur key du paramètre identifie ce qui a changé. Les métadonnées du webhook peuvent inclure old_value et new_value.
Filtrez les données du webhook stockées par user_email dans votre propre système d’analyse pour identifier les administrateurs ayant effectué des modifications.
Bonnes pratiques
Implémenter votre point de terminaison webhook
- Répondre rapidement : accusez réception dans un délai d’une seconde.
- Traiter de manière asynchrone : placez les événements reçus dans une file d’attente pour traitement.
- Valider les charges utiles : vérifiez la structure et le contenu avant l’ingestion.
- Sécuriser le point de terminaison : utilisez HTTPS et validez la valeur d’authentification configurée.
- Surveiller les échecs : enregistrez les erreurs côté réception et examinez les lacunes de transmission.
Stocker et analyser les journaux collectés
- Définir une politique de conservation : conservez les journaux collectés pendant la durée requise par votre organisation.
- Indexer les champs pertinents : utilisez les champs de type d’événement, d’auteur de l’action, d’horodatage et de session pour l’analyse.
- Corréler les activités : utilisez
session_idpour relier les événements associés. - Surveiller les tendances : examinez les accès inhabituels ou les modifications administratives.
- Conserver des sauvegardes : gardez des copies conformément aux politiques de sécurité et de confidentialité de votre organisation.
Dépannage
Tableau 10 : Problèmes courants de transmission par webhook.
Lorsque vous contactez l’assistance, indiquez l’erreur exacte, l’heure de l’événement concerné ou de l’échec de transmission, le fuseau horaire et les étapes déjà essayées. N’incluez pas les valeurs d’authentification, les jetons ni le contenu sensible des événements.Questions fréquentes
Puis-je utiliser les journaux d’audit avec moins de 50 postes ?
Oui. Une organisation comptant moins de 50 postes peut accéder aux journaux d’audit si au moins un poste utilise le forfait Enterprise Max. Consultez Qu’est-ce qu’Enterprise Max ? pour connaître les conditions d’éligibilité.Que faire si j’ai activé les journaux d’audit par erreur et constate des frais inattendus ?
Contactez l’équipe chargée de votre compte ou utilisez Aide > Contacter l’assistance pour examiner les frais et votre éventuelle éligibilité à un remboursement. Consultez Remboursements ; la désactivation des journaux d’audit ne constitue pas une promesse d’annulation de la facturation.Références connexes
- Rôles et autorisations Enterprise
- Qu’est-ce qu’Enterprise Max ?
- Conservation des données et confidentialité pour Enterprise
- Conservation des données pour les entreprises